AWS Zero Trust: Eine praktische Kontrollkarte
Zero-Trust-Prinzipien mit AWS-Kontrollen für Identität, Workloads, Netzwerk, Daten, Logs und Reaktion verbinden.
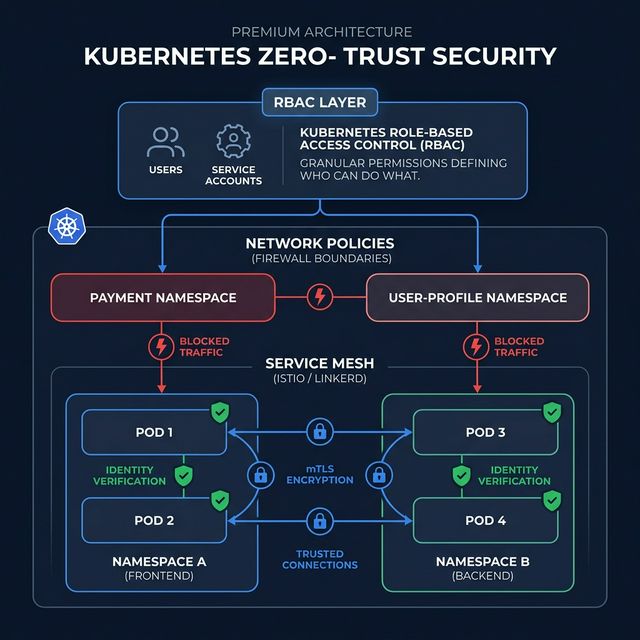
Zugriff um Identität und Ressource entscheiden
Zero Trust bewertet Identität, Ressource, Aktion, Kontext und Policy statt eines vertrauten Netzes. Inventarisieren Sie Benutzer, Workloads, Rollen, Konten, Daten und Adminpfade. Halten Sie Authentifizierung, Grenzen, Bedingungen, Logs und Reaktionsbesitzer fest.
Konten und Identitäten abgrenzen
Separate AWS-Konten reduzieren den Schadensradius. Zentralisieren Sie Workforce-Zugriff, nutzen Sie starke Authentifizierung und kurzlebige Sessions und vermeiden Sie dauerhafte Adminrechte. Berechtigungsänderungen brauchen Review und regelmäßige Prüfung.
Workload-Kommunikation authentifizieren
Netzsegmentierung ist hilfreich, beweist aber keine Identität. Geben Sie Workloads eigene Rollen und autorisieren Sie am Ziel. Dokumentieren Sie erwartete Pfade, private Endpoints, Egress und Flow-Logs zusammen mit dem Service-Besitzer.
Daten mit Belegen schützen
Ordnen Sie Datenklassen Storage, Verschlüsselung, Aufbewahrung, Teilen und Recovery zu. Trennen Sie Schlüsselverwaltung von Datennutzung und protokollieren Sie sensible Reads sowie Konfigurationsänderungen in einem geschützten Konto.
Kontrollkarte laufend prüfen
Sammeln Sie Aktivität, Konfiguration, Identity Findings, Netzwerkbelege und Telemetrie. Alarmieren Sie bei Guardrail-Änderungen, unerwarteten Rollen, öffentlicher Sichtbarkeit, deaktivierten Logs und ungewöhnlichem Datenzugriff. Jede Warnung braucht Besitzer und Verfahren. Related CloudLink article.
Need Expert DevOps Help?
Get a free infrastructure audit from our senior engineers. No commitment, real insights.
AWS-Kontrollen prüfen