Arquitectura zero trust en AWS: un mapa práctico de controles
Relacionar zero trust con controles AWS de identidad, workloads, red, datos, registros y respuesta.
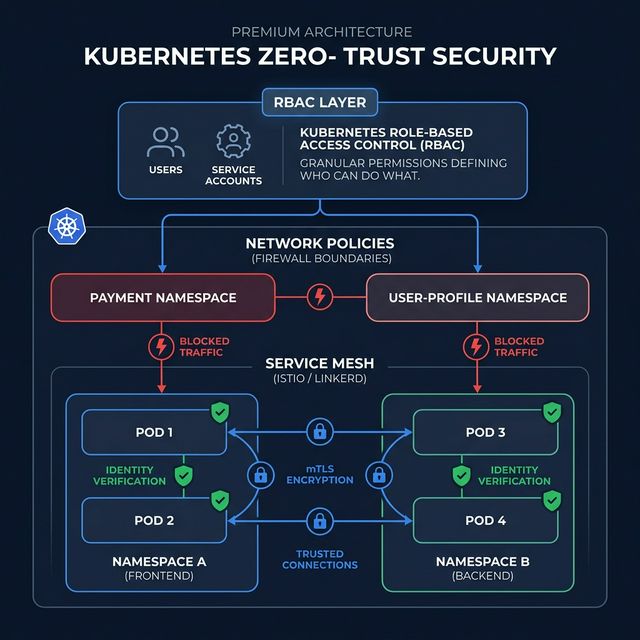
Decidir alrededor de identidad y recurso
Zero trust evalúa identidad, recurso, acción, contexto y política, no una red conocida. Inventaría usuarios, workloads, roles, cuentas, datos y caminos administrativos. Registra autenticación, límites, condiciones, logs y responsable de respuesta.
Construir fronteras de cuenta e identidad
Las cuentas separadas reducen el radio de impacto. Centraliza acceso, usa autenticación fuerte y sesiones cortas y evita privilegios administrativos permanentes cuando sea posible. Revisa los cambios de permisos y busca permisos demasiado amplios.
Autenticar las comunicaciones
La segmentación de red ayuda, pero no demuestra identidad. Asigna roles distintos a workloads, autoriza en el destino y documenta caminos, endpoints privados, egress y flow logs con un propietario de servicio.
Proteger datos con evidencias
Relaciona cada clase de datos con almacenamiento, cifrado, retención, compartición y recuperación. Separa administración de claves y uso de datos. Registra lecturas sensibles y cambios de configuración en una cuenta protegida.
Verificar continuamente
Reúne actividad, configuración, hallazgos de identidad, pruebas de red y telemetría. Alerta sobre cambios de controles, roles inesperados, exposición pública, logs desactivados y acceso extraño. Cada alerta necesita dueño y procedimiento probado. Related CloudLink article.
Need Expert DevOps Help?
Get a free infrastructure audit from our senior engineers. No commitment, real insights.
Mapear los controles AWS