Architecture zero trust AWS : une cartographie pratique des contrôles
Relier les principes zero trust aux contrôles AWS d’identité, de workload, de réseau, de données, de journaux et de réponse.
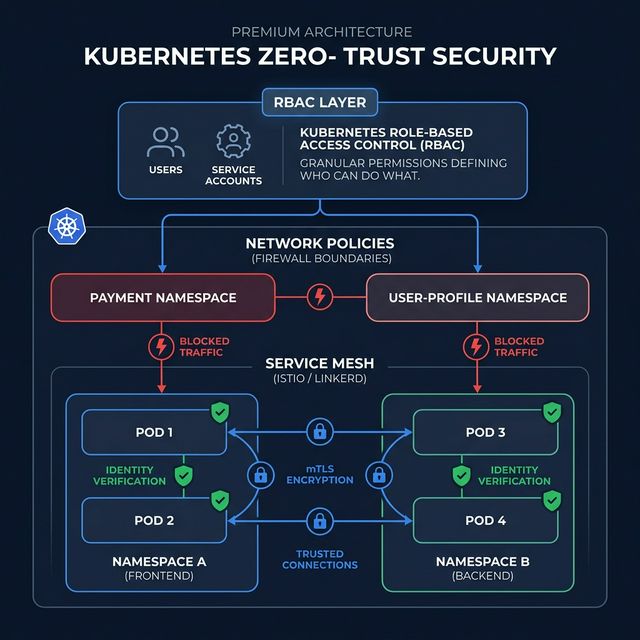
Décider autour des identités et ressources
Le zero trust évalue chaque accès selon l’identité, la ressource, l’action, le contexte et la politique, plutôt que selon un réseau familier. Inventoriez utilisateurs, workloads, rôles, comptes, données et chemins d’administration. Pour chaque action sensible, notez authentification, limites, conditions, logs et responsable de réponse.
Construire d’abord les frontières
Utilisez des comptes séparés pour réduire le rayon d’impact et organisez-les sous une structure gouvernée. Centralisez l’accès, imposez une authentification forte, préférez les sessions courtes et retirez les privilèges permanents quand c’est possible. Les changements de permissions doivent être revus et inspectés.
Authentifier les communications
La segmentation réseau reste utile, mais un subnet ne prouve pas l’identité. Donnez aux workloads des rôles distincts, autorisez l’accès à la destination et documentez les chemins attendus. Les endpoints privés, l’egress et les journaux de flux doivent correspondre à une propriété de service connue.
Protéger les données avec des preuves
Classez les données et reliez chaque classe au stockage, chiffrement, rétention, partage et contrôle de reprise. Séparez administration des clés et usage des données. Journalisez les lectures sensibles et changements de configuration dans un compte que les administrateurs du workload ne peuvent pas modifier silencieusement.
Vérifier continuellement
Rassemblez activité, configuration, résultats d’identité, preuves réseau et télémétrie. Alertez sur les comportements significatifs : changement de garde-fou, rôle inattendu, exposition publique, logs désactivés ou accès inhabituel aux données. Chaque alerte doit avoir un propriétaire et une procédure testée. Related CloudLink article.
Need Expert DevOps Help?
Get a free infrastructure audit from our senior engineers. No commitment, real insights.
Cartographier vos contrôles AWS