Arquitetura zero trust na AWS: um mapa prático de controlos
Ligar zero trust aos controlos AWS de identidade, workloads, rede, dados, logs e resposta.
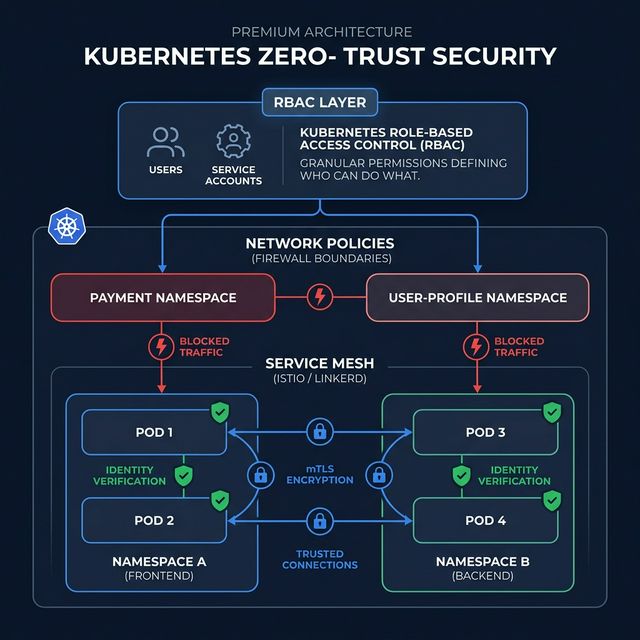
Decidir por identidade e recurso
Zero trust avalia identidade, recurso, ação, contexto e política, não uma rede conhecida. Inventarie utilizadores, workloads, roles, contas, dados e caminhos administrativos. Registe autenticação, limites, condições, logs e responsável de resposta.
Construir fronteiras de contas e identidade
Contas separadas reduzem o raio de impacto. Centralize o acesso, use autenticação forte e sessões curtas e evite privilégios administrativos permanentes quando possível. Reveja mudanças de permissões e procure acessos demasiado amplos.
Autenticar comunicações
Segmentação de rede ajuda, mas não prova identidade. Dê roles distintas aos workloads, autorize no destino e documente caminhos, endpoints privados, egress e flow logs com um proprietário de serviço.
Proteger dados com evidências
Ligue cada classe de dados a storage, encriptação, retenção, partilha e recuperação. Separe administração de chaves e uso dos dados. Registe leituras sensíveis e mudanças de configuração numa conta protegida.
Verificar continuamente
Recolha atividade, configuração, resultados de identidade, evidências de rede e telemetria. Alerte para mudanças de controlos, roles inesperadas, exposição pública, logs desligados e acesso anormal. Cada alerta precisa de dono e procedimento testado. Related CloudLink article.
Need Expert DevOps Help?
Get a free infrastructure audit from our senior engineers. No commitment, real insights.
Mapear os controlos AWS